CYCAD
Ciberseguridad a Distancia
CYberseCurity At a Distance
Investigación en privacidad, biometría sin contacto y nuevas soluciones de ciberseguridad.
Equipo investigador
- Pedro Peris López — Investigador principal (IP1)
- Juan Manuel Estévez Tapiador — Investigador principal (IP2)
- Ana Isabel González-Tablas — Investigadora
- Sergio Pastrana Portillo — Investigador
Equipo de trabajo: José Miguel Moreno López, Nasour Bagheri y Masoumeh Safkhani.
Resumen del proyecto
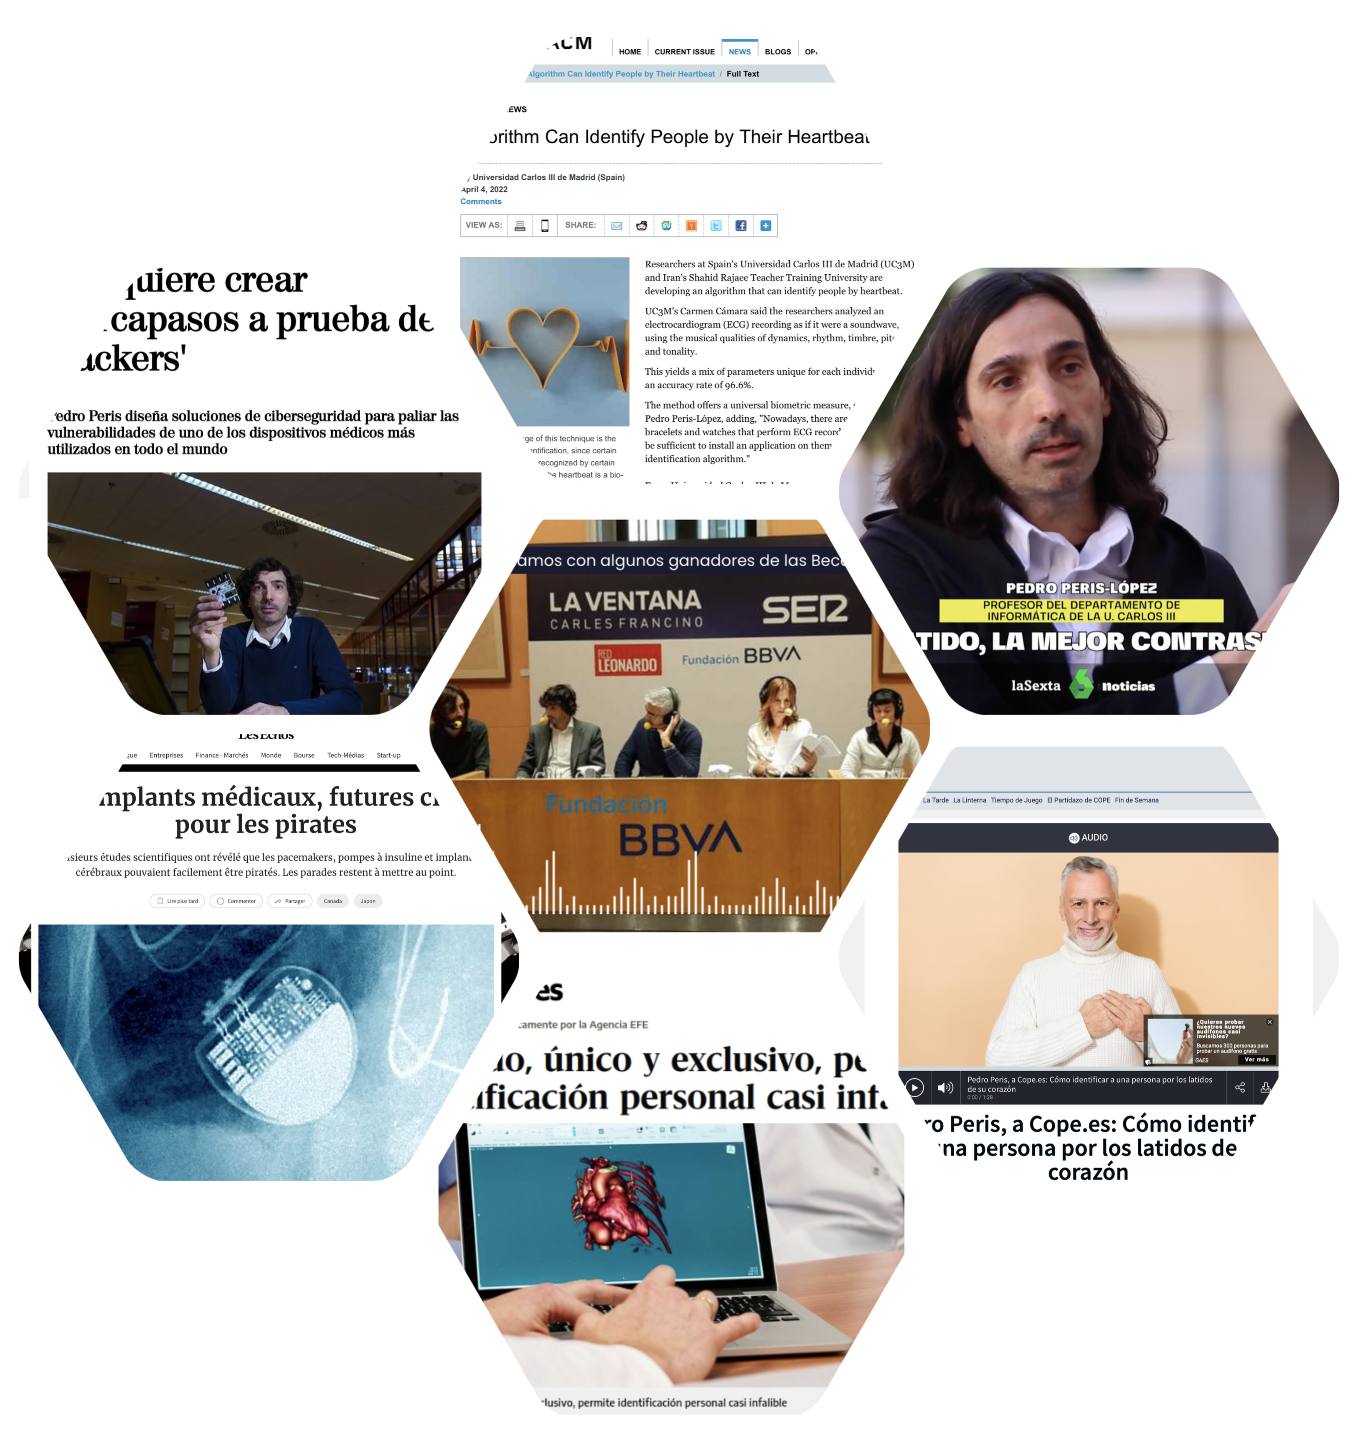
CYCAD (Ciberseguridad a Distancia) ha investigado nuevas soluciones para mejorar la seguridad y privacidad de los sistemas digitales mediante el uso de señales fisiológicas adquiridas sin contacto físico. El proyecto ha perseguido mecanismos de identificación y autenticación más seguros, cómodos y menos intrusivos, prestando especial atención a sus riesgos de privacidad.
Entre sus resultados destacan el desarrollo de técnicas de identificación biométrica mediante señales cardíacas captadas por radar, la evaluación de su comportamiento en diferentes estados fisiológicos y el diseño de mecanismos para proteger y revocar identificadores biométricos. También se ha demostrado que estas señales pueden permitir inferir atributos personales, como el sexo o la edad, lo que plantea nuevos retos para la protección de los datos.
De manera complementaria se han abordado la identificación de dispositivos electrónicos, protocolos criptográficos y amenazas en aplicaciones móviles y sistemas conectados. Los resultados se alinean con la prioridad temática de ciberseguridad y contribuyen a reforzar la identidad digital, la privacidad y la confianza en los servicios digitales.
Objetivos científicos
01 · Privacidad
Analizar los riesgos de privacidad y las propiedades de los mecanismos de autenticación basados en bioseñales remotas, y desarrollar técnicas de protección de plantillas biométricas.
02 · Nuevos mecanismos de seguridad
Investigar soluciones de identificación, autenticación y protección de sistemas mediante señales fisiológicas y otras tecnologías sin contacto.
03 · Amenazas y contramedidas
Estudiar ataques y vulnerabilidades de sistemas biométricos y conectados, así como soluciones para incrementar su robustez y seguridad.
Principales resultados
Biometría cardíaca sin contacto
Identificación de personas a partir de señales cardíacas captadas mediante radar y métodos de aprendizaje profundo.
Identificadores revocables
Protección de plantillas biométricas mediante técnicas cancelables que permiten sustituir identificadores comprometidos.
Riesgos de privacidad
Análisis de la inferencia de atributos personales a partir de señales fisiológicas y del tratamiento de información en ecosistemas digitales.
Dispositivos y protocolos
Identificación de dispositivos a partir de sensores internos y análisis de protocolos de comunicación y amenazas móviles.
Publicaciones científicas
Selección completa de las 17 publicaciones en revistas revisadas por pares que figuran en la justificación técnica final. Los DOI se enlazan cuando constan en dicho documento.
Artículos en revistas
- Untouchable and Cancelable Biometrics: Human Identification in Various Physiological States Using Radar-Based Heart SignalsDOI: 10.1109/JBHI.2025.3566167
- Non-contact human identification through radar signals using convolutional neural networks across multiple physiological scenariosDOI: 10.3389/fdgth.2025.1637437
- Sex and age estimation from cardiac signals captured via radar using data augmentation and deep learning: a privacy concernDOI: 10.3389/fdgth.2025.1616770
- Enhancing biometric identification using 12-lead ECG signals and graph convolutional networksDOI: 10.3389/fdgth.2025.1547208
- FPGA device fingerprinting with on-chip sensor signatures under hardware-driven workloads
- AI-Driven Device Fingerprinting Using On-Chip Monitoring Sensors: A Novel Time Series-Based ApproachDOI: 10.1109/JSEN.2025.3539571
- Designing a secure anonymous group-oriented key agreement protocol for the internet of medical thingsDOI: 10.1038/s41598-026-57276-w
- An Enhanced Security Protocol for Vehicular Ad Hoc NetworksDOI: 10.1109/JIOT.2025.3579986
- Deep learning based biometric authentication system using a high temporal/frequency resolution transformDOI: 10.3389/fdgth.2024.1463713
- ECG-Based Patient Identification: A Comprehensive Evaluation Across Health and Activity ConditionsDOI: 10.1109/ACCESS.2024.3519462
- Leveraging IoT Devices for Atrial Fibrillation Detection: A Comprehensive Study of AI TechniquesDOI: 10.3390/app14198945
- Exploring the power of photoplethysmogram matrix for atrial fibrillation detection with integrated explainabilityDOI: 10.1016/j.engappai.2024.108325
- Stimulated Microcontroller Dataset for New IoT Device Identification Schemes through On-Chip Sensor MonitoringDOI: 10.3390/data9050062
- Practical Android Software Protection in the WildDOI: 10.1145/3757735
- Did I Vet You Before? Assessing the Chrome Web Store Vetting Process Through Browser Extension SimilarityDOI: 10.1109/TSC.2026.3675950
- Attack structure matters: Causality-preserving metrics for Provenance-based Intrusion Detection Systems
- Fakeium: A dynamic execution environment for JavaScript program analysisDOI: 10.1016/j.softx.2025.102301
Congresos y workshops
Las referencias de 2027 se muestran con la situación editorial indicada en el informe final, sin considerarlas necesariamente publicadas.
- In the Room Where It Happens: Characterizing Local Communication and Threats in Smart HomesDOI: 10.1145/3618257.3624830
- Reviewing War: Unconventional User Reviews as a Side Channel to Circumvent Information ControlsDOI: 10.1609/icwsm.v18i1.31374
- Beneath the Surface: An Analysis of OEM Customizations on the Android TLS Protocol StackDOI: 10.1109/EuroSP63326.2025.00044
- Tracking Without Borders: Studying the Role of WebViews in Bridging Mobile and Web Tracking
- Dead Domains, Living Data: A Privacy Risk Analysis of Domain Lifecycle in Android Apps
- Your Signal, Their Data: An Empirical Privacy Analysis of Wireless-scanning SDKs in Android
- Sweat, Sync, and Exposure: A Privacy Analysis of Interoperable Health and Fitness Ecosystems in Android
- The Agent in the Middle: A Security and Privacy Analysis of Android AppFunctions
- Work in Progress: An Analysis of ATT&CK TTP Adoption and Semantic AmbiguityDOI: 10.1109/EuroSPW72509.2026.00027
- Unveiling Hidden Patterns: Harnessing the Power of Short PPG-Traces for Atrial Fibrillation DetectionDOI: 10.1109/BSN58485.2023.10331002
Financiación
Proyecto PID2022-140126OB-I00, financiado por el Ministerio de Ciencia, Innovación y Universidades, la Agencia Estatal de Investigación (AEI) y cofinanciado por la Unión Europea, conforme a la identidad institucional de la ayuda.
Logotipos oficiales de financiación del proyecto.